Brechas de seguridad de datos: ejemplos reales y cómo evitarlas
Las brechas de seguridad de datos se han convertido en uno de los mayores riesgos para empresas y organizaciones que gestionan información personal. Desde pequeños negocios hasta grandes corporaciones, cualquier fallo en la protección de datos puede generar sanciones económicas, daños reputacionales y pérdida de confianza. Entender qué es una brecha de seguridad, cómo ocurre y qué medidas aplicar para evitarla es clave dentro de una estrategia de cumplimiento del RGPD y seguridad de la información. En este artículo, analizaremos las brechas de seguridad de datos: ejemplos reales y cómo evitarlas, incluyendo ejemplos reales y estrategias efectivas para mitigarlas.
Qué son las brechas de seguridad de datos y por qué son un riesgo real
Además, revisaremos casos prácticos que ilustran las brechas de seguridad de datos, para fortalecer la comprensión y aplicación de las mejores prácticas. Este enfoque nos permitirá entender mejor las implicaciones y prevención de estos incidentes.
Una brecha de seguridad de datos es cualquier incidente que provoque la destrucción, pérdida, alteración, divulgación o acceso no autorizado a información personal. El Reglamento General de Protección de Datos obliga a las empresas a aplicar medidas técnicas y organizativas adecuadas para prevenir este tipo de situaciones.

Las brechas de seguridad de datos no siempre implican un ciberataque complejo. Muchas veces se producen por errores humanos, configuraciones incorrectas o malas prácticas internas. Por eso, el enfoque preventivo debe abarcar tanto la tecnología como los procedimientos y la formación del personal.
Es fundamental conocer casos específicos y estrategias efectivas para prevenir las brechas de seguridad de datos.
Ejemplos reales de brechas de seguridad de datos en empresas
Analizar ejemplos reales ayuda a comprender cómo pueden ocurrir las brechas de seguridad de datos en entornos cotidianos.
Envío accidental de correos electrónicos con datos personales
Uno de los casos más frecuentes es el envío masivo de correos sin copia oculta (CCO). Este simple error puede exponer direcciones de email y otra información personal a múltiples destinatarios, generando una brecha de seguridad fácilmente evitable con protocolos internos claros.
Acceso indebido por empleados sin autorización
Otra situación habitual ocurre cuando trabajadores acceden a datos que no necesitan para su función. La falta de control de permisos o perfiles de usuario puede derivar en accesos indebidos y en incumplimientos graves de protección de datos.
Pérdida o robo de dispositivos sin cifrado
Ordenadores portátiles o dispositivos USB sin cifrado representan un riesgo elevado. Si contienen información personal y se pierden, se considera una brecha de seguridad de datos que puede requerir notificación a la autoridad de control.
Ataques de phishing y malware
Los ataques de ingeniería social siguen siendo una de las principales causas de incidentes. Un empleado que abre un archivo malicioso puede comprometer sistemas completos si no existen medidas de seguridad adecuadas.
Consecuencias legales y reputacionales de una brecha de seguridad
Las brechas de seguridad de datos pueden implicar sanciones económicas importantes, especialmente cuando se demuestra falta de medidas preventivas. Además, la empresa puede enfrentarse a reclamaciones de afectados y pérdida de credibilidad ante clientes y colaboradores.
Desde el punto de vista del RGPD, no solo importa el incidente en sí, sino también la capacidad de demostrar diligencia proactiva. Contar con registros, análisis de riesgos y protocolos de actuación reduce significativamente el impacto legal.
Cómo evitar brechas de seguridad de datos: medidas prácticas y efectivas
Prevenir brechas de seguridad de datos requiere una estrategia integral que combine tecnología, organización y formación.
Control de accesos y gestión de permisos
Aplicar el principio de mínimo privilegio es fundamental. Cada usuario debe acceder únicamente a la información necesaria para su trabajo. Revisar periódicamente los permisos ayuda a reducir riesgos internos.
Formación continua en protección de datos y ciberseguridad
La mayoría de incidentes tienen origen humano. Programas de formación periódica permiten detectar correos fraudulentos, evitar malas prácticas y mejorar la cultura de seguridad dentro de la empresa.
Cifrado y protección de dispositivos
El cifrado de equipos portátiles y almacenamiento externo minimiza el impacto en caso de pérdida o robo. También es recomendable implementar autenticación multifactor y políticas de contraseñas robustas.
Protocolos internos y planes de respuesta
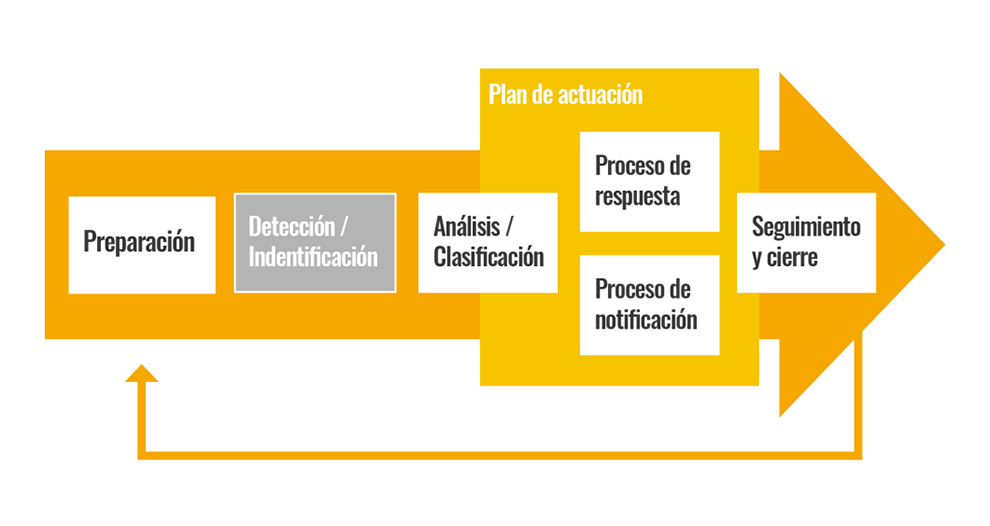
Disponer de un procedimiento claro para gestionar brechas de seguridad de datos permite actuar con rapidez. Esto incluye identificar el incidente, evaluar riesgos, documentarlo y notificar cuando sea necesario.
La importancia del análisis de riesgos para prevenir brechas de seguridad
Un análisis de riesgos bien diseñado permite detectar vulnerabilidades antes de que se conviertan en incidentes reales. Identificar amenazas, evaluar probabilidades y aplicar medidas técnicas según el artículo 32 del RGPD ayuda a fortalecer la seguridad de la información.
Las empresas que integran la protección de datos en su estrategia diaria no solo cumplen con la normativa, sino que también generan confianza y valor añadido frente a clientes y socios.
Buenas prácticas para integrar la prevención en el día a día
Implementar políticas internas claras, auditar sistemas periódicamente y revisar proveedores tecnológicos son acciones que reducen significativamente la probabilidad de brechas de seguridad de datos. La prevención no debe entenderse como una acción puntual, sino como un proceso continuo que evoluciona junto con la actividad empresarial y las nuevas amenazas digitales.