Control horario biométrico y RGPD: requisitos legales y límites según la AEPD (Guía práctica)
El uso de sistemas biométricos para el control horario y el registro de jornada se ha extendido en muchas empresas como una solución tecnológica aparentemente eficaz. Sin embargo, la Agencia Española de Protección de Datos ha establecido límites muy claros sobre su utilización, al tratarse de tratamientos con un alto impacto sobre los derechos fundamentales de las personas.
La AEPD recuerda que el control horario biométrico no es una cuestión tecnológica, sino un tratamiento de datos personales especialmente sensible, que debe analizarse desde el cumplimiento estricto del RGPD y el principio de minimización.
Qué se considera en control horario biométrico y RGPD
Datos biométricos como datos personales
El RGPD considera datos biométricos aquellos obtenidos mediante un tratamiento técnico específico que permiten identificar o autenticar de forma unívoca a una persona física. Esto incluye huellas dactilares, reconocimiento facial, iris, voz u otros patrones biométricos. Cuando estos datos se utilizan para identificar o autenticar a una persona, pasan a ser categorías especiales de datos, sujetas a una prohibición general de tratamiento salvo que concurra una excepción legal expresa.

La plantilla biométrica como identificador único
La AEPD aclara que la plantilla biométrica es un dato personal por sí mismo. Aunque no permita reconstruir la imagen original del rostro o la huella, funciona como un identificador único ligado directamente a características físicas inalterables del individuo, lo que incrementa significativamente el nivel de riesgo.
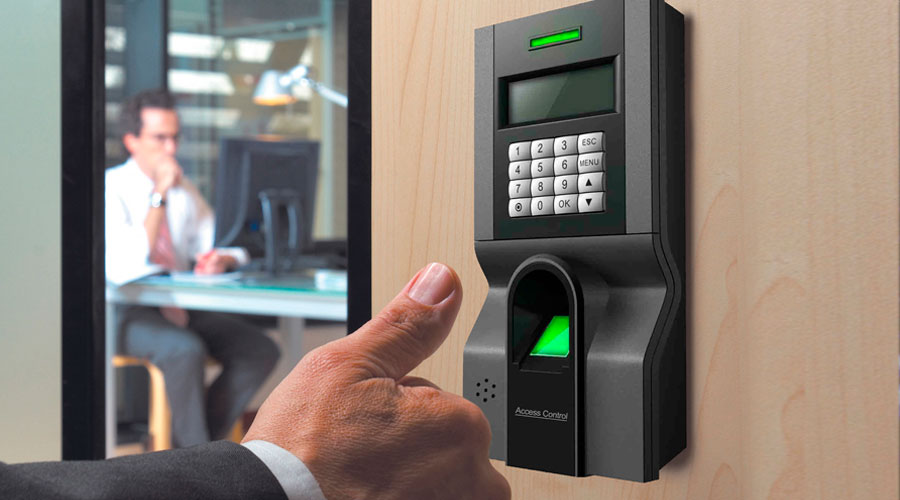
Control de presencia y registro de jornada: conceptos distintos
Registro de jornada laboral
El registro de jornada es una obligación legal impuesta por el Estatuto de los Trabajadores. Su finalidad es controlar el horario de inicio y finalización de la jornada laboral, garantizando el cumplimiento de la normativa laboral y permitiendo la labor de inspección. La AEPD subraya que la finalidad del registro de jornada no es tratar datos biométricos, sino controlar el tiempo de trabajo.
Control de acceso con fines laborales o no laborales
El control de acceso puede tener finalidades laborales, como limitar el acceso a determinadas zonas, o finalidades no laborales, como el acceso de clientes o usuarios a instalaciones. En ambos casos, si se utilizan sistemas biométricos, se está realizando un tratamiento de datos biométricos sujeto al RGPD.
El principio de minimización aplicado al control horario biométrico
La biometría no es necesaria por defecto
Uno de los puntos centrales de la guía de la AEPD es el principio de minimización de datos. Si la finalidad del control horario puede alcanzarse mediante sistemas menos intrusivos, como tarjetas, códigos, firmas o controles manuales, el uso de biometría no es lícito. El hecho de que una tecnología sea más avanzada o cómoda no justifica su uso desde el punto de vista de la protección de datos.
Evaluación de alternativas menos intrusivas
Antes de implantar un sistema de control horario biométrico, la empresa debe analizar de forma objetiva si existen alternativas equivalentes y menos intrusivas. Si dichas alternativas existen y son viables, el tratamiento biométrico deja de ser necesario y vulnera el RGPD.
Datos biométricos como categorías especiales de datos
Identificación y autenticación biométrica
La AEPD, alineándose con el Comité Europeo de Protección de Datos, establece que tanto la identificación biométrica como la autenticación biométrica implican el tratamiento de categorías especiales de datos. Esta interpretación actualiza criterios anteriores y refuerza la protección de los interesados.
Riesgos adicionales de la biometría
Los sistemas biométricos modernos pueden permitir inferencias adicionales sobre la persona, como datos de salud, origen racial o características físicas o psicológicas. Esto incrementa el riesgo y exige mayores garantías de protección.
Base jurídica y límites del consentimiento en el ámbito laboral
Inexistencia de habilitación legal suficiente
Aunque el registro de jornada es obligatorio, la AEPD concluye que la normativa española no contiene una habilitación legal suficientemente específica que permita el uso de datos biométricos para esta finalidad en el ámbito laboral.
El consentimiento del trabajador no suele ser válido
En la mayoría de los casos, el consentimiento del trabajador no puede considerarse libre debido al desequilibrio existente en la relación laboral. Por ello, el consentimiento no suele ser una base jurídica válida para el control horario biométrico.
Evaluación de impacto en protección de datos (EIPD)
Tratamiento de alto riesgo
El uso de biometría para el control de presencia se considera un tratamiento de alto riesgo, lo que obliga a realizar una Evaluación de Impacto en Protección de Datos antes de su implantación.
Juicio de idoneidad, necesidad y proporcionalidad
La EIPD debe demostrar que el sistema biométrico es idóneo, necesario y proporcional. Si no se supera este triple juicio, el tratamiento no puede implantarse conforme al RGPD.
Conclusión: el control horario biométrico como riesgo legal
La posición de la AEPD es clara: el control horario biométrico será, en la mayoría de los casos, contrario al RGPD si no se justifica de forma objetiva su necesidad y si existen alternativas menos intrusivas.
Las empresas deben revisar sus sistemas de fichaje y optar por soluciones de control horario compatibles con la normativa de protección de datos. En Jokkar ayudamos a las organizaciones a analizar la legalidad de sus sistemas, realizar evaluaciones de impacto y diseñar soluciones de registro de jornada seguras y conformes al RGPD.