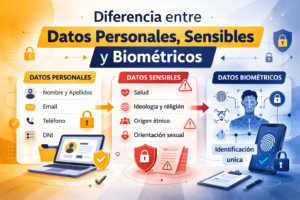
Diferencia entre datos personales, sensibles y biométricos
Comprender la diferencia entre datos personales, sensibles y biométricos es fundamental para cualquier empresa, profesional o responsable de tratamiento que quiera cumplir correctamente con la normativa de protección de datos. Aunque estos conceptos suelen utilizarse de forma conjunta, no significan lo mismo ni están sometidos al mismo nivel de protección jurídica. Saber qué se considera dato personal, cuándo un dato pasa a ser sensible y qué requisitos especiales afectan a los datos biométricos permite evitar errores frecuentes en la gestión de información de clientes, empleados y usuarios. En un contexto donde cada vez más organizaciones utilizan sistemas de control de acceso, videovigilancia avanzada o herramientas digitales de identificación, distinguir correctamente estas categorías es clave para aplicar el RGPD de forma adecuada.
Qué son los datos personales según la normativa de protección de datos
Los datos personales son cualquier información que permita identificar directa o indirectamente a una persona física. Esto incluye datos evidentes como el nombre, los apellidos, el DNI, el teléfono o el correo electrónico, pero también otros elementos como una dirección IP, una matrícula o un identificador online. La clave está en que esa información pueda vincularse con una persona concreta. Para empresas y autónomos, esta es la categoría más habitual, ya que aparece en formularios web, bases de datos de clientes, contratos, presupuestos o comunicaciones comerciales. El tratamiento de datos personales exige contar con una base legitimadora, informar correctamente al interesado y cumplir los principios de minimización, finalidad y seguridad.

Qué son los datos sensibles o categorías especiales de datos
Los datos sensibles, también llamados categorías especiales de datos, son aquellos que revelan información especialmente protegida sobre una persona y cuyo tratamiento puede generar un mayor riesgo para sus derechos y libertades. En esta categoría se incluyen los datos relacionados con la salud, el origen étnico o racial, las convicciones religiosas, las opiniones políticas, la afiliación sindical, la orientación sexual o la vida sexual. La normativa de protección de datos establece que estos datos no pueden tratarse con normalidad, sino solo en supuestos específicos y con garantías reforzadas. Esta diferencia entre datos personales y datos sensibles es esencial, porque muchas empresas creen que todos los datos tienen el mismo nivel de protección cuando en realidad el tratamiento de datos sensibles exige una justificación mucho más sólida.
Por qué los datos sensibles tienen una protección reforzada
La razón por la que los datos sensibles tienen un nivel de protección superior es que su uso indebido puede provocar discriminación, daños reputacionales o vulneraciones graves de la intimidad. Por eso, el RGPD impone límites más estrictos y obliga a aplicar medidas adicionales de seguridad, confidencialidad y control del acceso. En sectores como sanidad, recursos humanos, educación o servicios sociales, esta cuestión resulta especialmente importante.
Qué son los datos biométricos y por qué requieren especial atención
Los datos biométricos son datos personales obtenidos a partir de un tratamiento técnico específico relativo a características físicas, fisiológicas o conductuales de una persona que permiten o confirman su identificación única. En esta categoría pueden incluirse la huella dactilar, el reconocimiento facial, el iris, la voz o ciertos patrones de comportamiento cuando se usan para identificar de forma unívoca a una persona. La diferencia entre datos biométricos y otros datos personales es que, cuando se utilizan con fines de identificación, pueden entrar dentro de las categorías especiales de datos y quedar sometidos a una protección reforzada. Esto hace que muchas empresas deban extremar la cautela antes de implantar sistemas biométricos de control horario, acceso a instalaciones o autenticación.
Cuándo un dato biométrico se considera sensible
No todo dato biométrico se considera automáticamente sensible. Lo relevante es el uso que se haga de él. Si el dato biométrico se emplea para identificar de manera única a una persona, entonces puede quedar encuadrado como categoría especial de datos. Esta distinción es importante porque afecta directamente a la base jurídica necesaria, al análisis de riesgos y a la posible obligación de realizar una evaluación de impacto en protección de datos.
Diferencia entre datos personales, sensibles y biométricos
La diferencia entre datos personales, sensibles y biométricos puede resumirse en el nivel de identificación y el riesgo que implica su tratamiento. Los datos personales son la categoría general y abarcan cualquier información vinculada a una persona física. Los datos sensibles son un subconjunto especialmente protegido porque revelan aspectos íntimos o potencialmente discriminatorios. Los datos biométricos, por su parte, son una categoría específica que puede ser simplemente dato personal o convertirse en dato sensible cuando se utiliza con fines de identificación única. Entender esta clasificación ayuda a las empresas a saber qué obligaciones deben aplicar en cada caso y a evitar errores jurídicos en formularios, sistemas de acceso, software de recursos humanos o políticas internas de privacidad.
Errores habituales al tratar datos personales, sensibles y biométricos
Uno de los errores más frecuentes es tratar datos biométricos como si fueran un dato ordinario, sin valorar si realmente son necesarios ni si existe una alternativa menos invasiva. También es habitual que algunas organizaciones recopilen datos sensibles sin una base legitimadora suficiente o sin informar correctamente al interesado. Otro fallo muy común es no limitar el acceso interno a esta información, lo que puede provocar incumplimientos graves de la normativa de protección de datos. En entornos laborales, sanitarios o educativos, estos errores pueden traducirse en sanciones económicas y en un importante daño reputacional.
Cómo cumplir el RGPD al tratar este tipo de datos
Para cumplir correctamente con la normativa, las empresas deben identificar primero qué tipo de datos están tratando y con qué finalidad. A partir de ahí, deben determinar la base jurídica aplicable, revisar si el tratamiento es realmente necesario y establecer medidas de seguridad acordes al nivel de riesgo. Cuando se manejan datos sensibles o biométricos, es especialmente importante reforzar la confidencialidad, limitar el acceso, documentar el tratamiento y valorar si procede realizar una evaluación de impacto. Aplicar este enfoque permite reducir riesgos legales y demostrar un cumplimiento real del RGPD.
Protección de datos y clasificación correcta de la información
Saber diferenciar entre datos personales, sensibles y biométricos no es solo una cuestión teórica, sino una necesidad práctica para cualquier organización que trate información de personas físicas. Esta clasificación determina el nivel de protección exigible, las medidas de seguridad necesarias y la forma en que deben diseñarse formularios, sistemas tecnológicos y protocolos internos. Gestionar correctamente estos datos permite prevenir sanciones, proteger los derechos de las personas y reforzar la seguridad jurídica de la empresa.